Domain magnoelektrisches-multimetall.de kaufen?
Wir ziehen mit dem Projekt
magnoelektrisches-multimetall.de um.
Sind Sie am Kauf der Domain
magnoelektrisches-multimetall.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain magnoelektrisches-multimetall.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
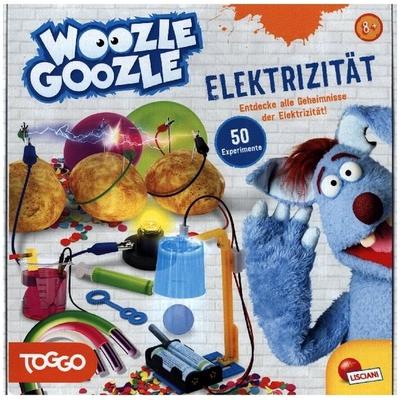
WOOZLE GOOZLE Elektrizität (Experimentierkasten)Die Woozle Goozle-experimentiersets Sind An Das Bekannte Wissensmagazin Angelent, Das Seit 2013 Auf Super Rtl Und Toggo Ausgestrahlt Wird. Was Ist Eigentlich Elektrische Aufladung Und Wie Funktionieren Glühlampen? Diese Und Viele Weitere Geheimnisse...21,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schmid, Christoph: Heizung/Lüftung/ElektrizitätHeizung/Lüftung/Elektrizität , Der Band vermittelt in leicht verständlicher Weise eine Übersicht über die Energietechnik im Gebäude: Heizung, Lüftung und Elektrizität. Er behandelt das gesamte Spektrum der Wärmeerzeugungssysteme, von den Feuerungen bis zur Solaranlage, die Verfahren der Wärmeverteilung und -abgabe sowie der Lüftungs-, Kälte- und Klimatechnik. Die energetisch immer bedeutsamere Warmwasserversorgung wird untersucht. Der Einsatz der elektrischen Energie, der Lichttechnik und der Gebäudeautomation wird ebenfalls erörtert. Neben den technischen Installationen werden die zugrunde liegenden physikalisch-chemischen Vorgänge besprochen. Es kommen die Faktoren zur Sprache, die zur Behaglichkeit beitragen und den Energieverbrauch beeinflussen. Die Autoren geben Hinweise zur Wahl eines gebäude- und benutzerangepassten Gebäudetechniksystems sowie zu dessen Dimensionierung. Der Inhalt macht die Vorgänge verständlich, die in Anlagen im Normal- und im Störfall ablaufen. So liefert er die Grundlagen für ein kritisches Beurteilen von Anlagekonzepten in technischer, betrieblicher und ökologischer Hinsicht. , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 6. Auflage 2020, Erscheinungsjahr: 20200820, Produktform: Kartoniert, Titel der Reihe: Bau und Energie##, Autoren: Schmid, Christoph~Baumgartner, Thomas~Bucher, Christof~Nipkow, Jürg~Vogt, Christian~Willers, Jobst, Edition: REV, Auflage: 20006, Auflage/Ausgabe: 6. Auflage 2020, Seitenzahl/Blattzahl: 205, Abbildungen: zahlreiche Abbildungen und Tabellen, Keyword: Behaglichkeit; Elektroinstallation; Energie; Fotovoltaik; Gebäudeautomation; Gebäudetechnik; Haustechnik; Klimatechnik; Kältetechnik; Lichttechnik; Lüftungssysteme; Nachhaltigkeit; Sanitärtechnik; Solaranlagen; Warmwasserversorgung; Wärmeabgabe; Wärmeerzeugung; Wärmeverteilung, Fachschema: Energietechnik~Energieversorgung~Gebäudetechnik~Klimatechnik - Klimatisierung, Fachkategorie: Energieerzeugung und -verteilung, Warengruppe: HC/Bau- und Umwelttechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 282, Breite: 200, Höhe: 16, Gewicht: 711, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist eine Metalllegierung?
Eine Metalllegierung ist eine Mischung aus mindestens zwei Metallen, die durch Schmelzen und Vermischen hergestellt wird. Durch die Zugabe von verschiedenen Metallen können die Eigenschaften des Ausgangsmaterials verändert werden, wie zum Beispiel die Härte, Festigkeit oder Korrosionsbeständigkeit. Metalllegierungen werden in vielen Bereichen eingesetzt, wie zum Beispiel in der Automobilindustrie, im Maschinenbau oder in der Elektrotechnik. **
-
Wie kann eine Skalenanzeige auf einem Messgerät die Genauigkeit und Präzision der Messung beeinflussen?
Eine Skalenanzeige kann die Genauigkeit beeinflussen, indem sie die kleinste Teilung angibt, die abgelesen werden kann. Je feiner die Skala, desto genauer kann die Messung sein. Die Präzision hängt davon ab, wie gut die Skalenanzeige abgelesen werden kann und wie genau sie kalibriert ist. **


Aus welcher Metalllegierung besteht mein Gegenstand?
Um herauszufinden, aus welcher Metalllegierung Ihr Gegenstand besteht, könnten Sie eine Materialanalyse durchführen lassen. Dies kann durch verschiedene Methoden wie beispielsweise Röntgenfluoreszenzspektroskopie oder spektroskopische Analyse erfolgen. Diese Analysen liefern Informationen über die Zusammensetzung des Metalls und können Ihnen sagen, aus welcher Legierung Ihr Gegenstand besteht. **
Welche Arten von Wohnzimmermöbeln sind besonders platzsparend und multifunktional?
Klappbare Sofas, ausziehbare Esstische und Regale mit integriertem Schreibtisch sind besonders platzsparend und multifunktional. Schlafsofas bieten eine praktische Möglichkeit, Gäste unterzubringen, ohne zusätzlichen Platz zu beanspruchen. Wandklapptische und Hocker mit Stauraum sind weitere platzsparende und multifunktionale Möbelstücke für das Wohnzimmer. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
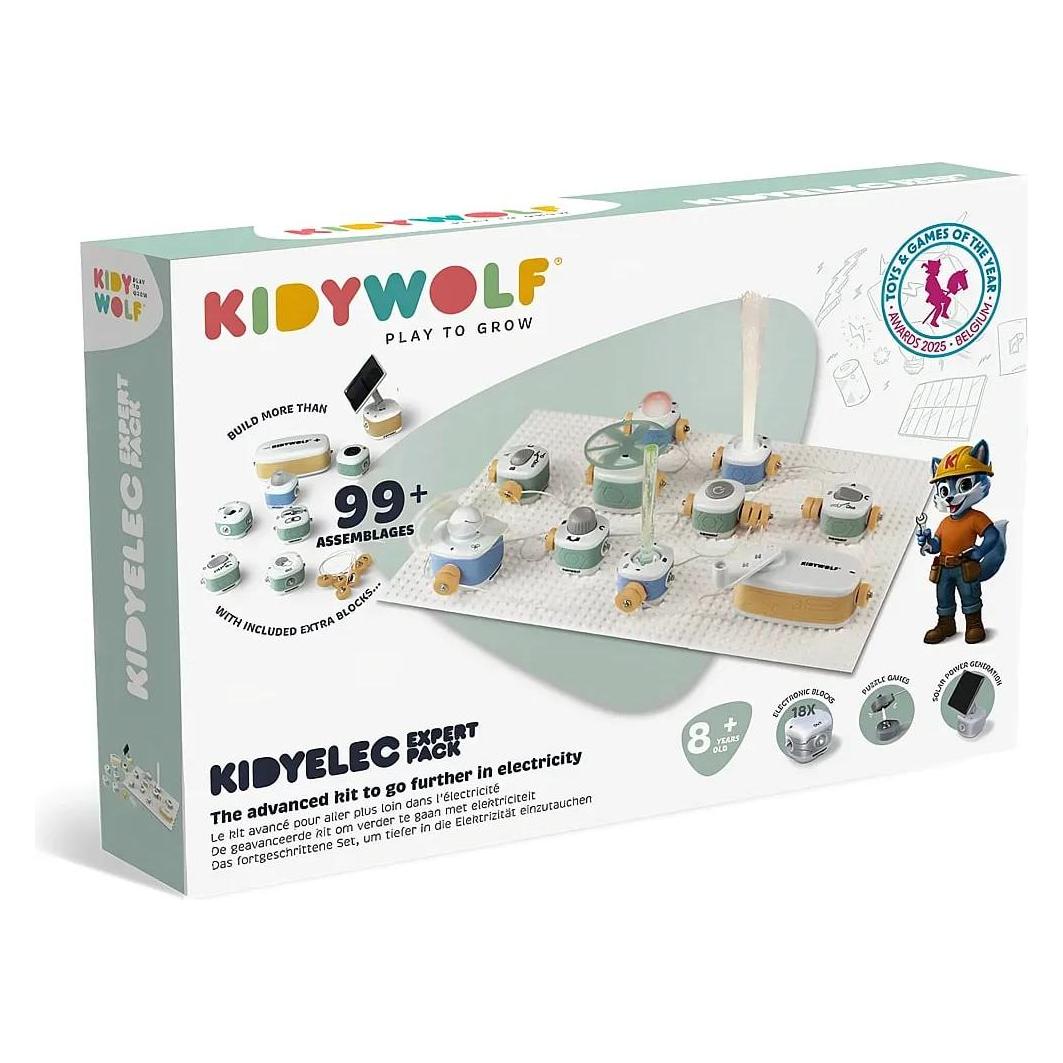
Kidywolf ElektrizitätDer Elektrizität-Experimentierkasten von Kidywolf bietet eine umfassende Einführung in die Grundlagen der Elektrizität und ist ideal für junge Entdecker ab 8 Jahren. Mit insgesamt 18 Teilen ermöglicht dieser Experimentierkasten eine Vielzahl von spannenden Experimenten, die das Verständnis für elektrische Phänomene fördern. Die Anleitung ist in mehreren Sprachen, darunter Englisch, Französisch, Deutsch und Italienisch, verfasst, was die Nutzung für ein breites Publikum zugänglich macht. Sicherheit hat oberste Priorität; daher sind Warnhinweise bezüglich der Strangulationsgefahr durch lange Seile sowie der Erstickungsgefahr durch verschluckbare Kleinteile enthalten. Der Kasten ist nicht für Kinder unter 3 Jahren geeignet. Hergestellt in China, bietet dieser Experimentierkasten eine unterhaltsame und lehrreiche Möglichkeit, die Welt der Elektrizität zu erkunden und das Interesse an Naturwissenschaften zu wecken.44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WOOZLE GOOZLE Elektrizität (Experimentierkasten)Die Woozle Goozle-experimentiersets Sind An Das Bekannte Wissensmagazin Angelent, Das Seit 2013 Auf Super Rtl Und Toggo Ausgestrahlt Wird. Was Ist Eigentlich Elektrische Aufladung Und Wie Funktionieren Glühlampen? Diese Und Viele Weitere Geheimnisse...21,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Schmid, Christoph: Heizung/Lüftung/ElektrizitätHeizung/Lüftung/Elektrizität , Der Band vermittelt in leicht verständlicher Weise eine Übersicht über die Energietechnik im Gebäude: Heizung, Lüftung und Elektrizität. Er behandelt das gesamte Spektrum der Wärmeerzeugungssysteme, von den Feuerungen bis zur Solaranlage, die Verfahren der Wärmeverteilung und -abgabe sowie der Lüftungs-, Kälte- und Klimatechnik. Die energetisch immer bedeutsamere Warmwasserversorgung wird untersucht. Der Einsatz der elektrischen Energie, der Lichttechnik und der Gebäudeautomation wird ebenfalls erörtert. Neben den technischen Installationen werden die zugrunde liegenden physikalisch-chemischen Vorgänge besprochen. Es kommen die Faktoren zur Sprache, die zur Behaglichkeit beitragen und den Energieverbrauch beeinflussen. Die Autoren geben Hinweise zur Wahl eines gebäude- und benutzerangepassten Gebäudetechniksystems sowie zu dessen Dimensionierung. Der Inhalt macht die Vorgänge verständlich, die in Anlagen im Normal- und im Störfall ablaufen. So liefert er die Grundlagen für ein kritisches Beurteilen von Anlagekonzepten in technischer, betrieblicher und ökologischer Hinsicht. , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 6. Auflage 2020, Erscheinungsjahr: 20200820, Produktform: Kartoniert, Titel der Reihe: Bau und Energie##, Autoren: Schmid, Christoph~Baumgartner, Thomas~Bucher, Christof~Nipkow, Jürg~Vogt, Christian~Willers, Jobst, Edition: REV, Auflage: 20006, Auflage/Ausgabe: 6. Auflage 2020, Seitenzahl/Blattzahl: 205, Abbildungen: zahlreiche Abbildungen und Tabellen, Keyword: Behaglichkeit; Elektroinstallation; Energie; Fotovoltaik; Gebäudeautomation; Gebäudetechnik; Haustechnik; Klimatechnik; Kältetechnik; Lichttechnik; Lüftungssysteme; Nachhaltigkeit; Sanitärtechnik; Solaranlagen; Warmwasserversorgung; Wärmeabgabe; Wärmeerzeugung; Wärmeverteilung, Fachschema: Energietechnik~Energieversorgung~Gebäudetechnik~Klimatechnik - Klimatisierung, Fachkategorie: Energieerzeugung und -verteilung, Warengruppe: HC/Bau- und Umwelttechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 282, Breite: 200, Höhe: 16, Gewicht: 711, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Behr, Verena: Physik an Stationen Spezial ElektrizitätPhysik an Stationen Spezial Elektrizität , Übungsmaterial zu den Kernthemen des Lehrplans (5. bis 10. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Auflage: Neuauflage, Erscheinungsjahr: 20130910, Produktform: Geheftet, Beilage: Broschüre drahtgeheftet, Titel der Reihe: Stationentraining Sekundarstufe Physik##, Autoren: Behr, Verena~Lämmer, Julia, Auflage: 18002, Auflage/Ausgabe: Neuauflage, Seitenzahl/Blattzahl: 72, Keyword: 5. bis 10. Klasse; Elektrizitätslehre; Physik; Sekundarstufe I, Fachschema: Physik / Lehrermaterial~Didaktik~Unterricht / Didaktik, Bildungsmedien Fächer: Physik, Fachkategorie: Unterrichtsmaterialien~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: SEK, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Schule und Lernen: Physik, Thema: Verstehen, Schulform: SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag in der AAP Lehrerwelt GmbH, Länge: 297, Breite: 210, Höhe: 7, Gewicht: 233, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Schulform: Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,27,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Metalllegierung?
Eine Metalllegierung ist eine Mischung aus mindestens zwei Metallen, die durch Schmelzen und Vermischen hergestellt wird. Durch die Zugabe von verschiedenen Metallen können die Eigenschaften des Ausgangsmaterials verändert werden, wie zum Beispiel die Härte, Festigkeit oder Korrosionsbeständigkeit. Metalllegierungen werden in vielen Bereichen eingesetzt, wie zum Beispiel in der Automobilindustrie, im Maschinenbau oder in der Elektrotechnik. **
-
Wie kann eine Skalenanzeige auf einem Messgerät die Genauigkeit und Präzision der Messung beeinflussen?
Eine Skalenanzeige kann die Genauigkeit beeinflussen, indem sie die kleinste Teilung angibt, die abgelesen werden kann. Je feiner die Skala, desto genauer kann die Messung sein. Die Präzision hängt davon ab, wie gut die Skalenanzeige abgelesen werden kann und wie genau sie kalibriert ist. **
-
Aus welcher Metalllegierung besteht mein Gegenstand?
Um herauszufinden, aus welcher Metalllegierung Ihr Gegenstand besteht, könnten Sie eine Materialanalyse durchführen lassen. Dies kann durch verschiedene Methoden wie beispielsweise Röntgenfluoreszenzspektroskopie oder spektroskopische Analyse erfolgen. Diese Analysen liefern Informationen über die Zusammensetzung des Metalls und können Ihnen sagen, aus welcher Legierung Ihr Gegenstand besteht. **
-
Welche Arten von Wohnzimmermöbeln sind besonders platzsparend und multifunktional?
Klappbare Sofas, ausziehbare Esstische und Regale mit integriertem Schreibtisch sind besonders platzsparend und multifunktional. Schlafsofas bieten eine praktische Möglichkeit, Gäste unterzubringen, ohne zusätzlichen Platz zu beanspruchen. Wandklapptische und Hocker mit Stauraum sind weitere platzsparende und multifunktionale Möbelstücke für das Wohnzimmer. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.